引言
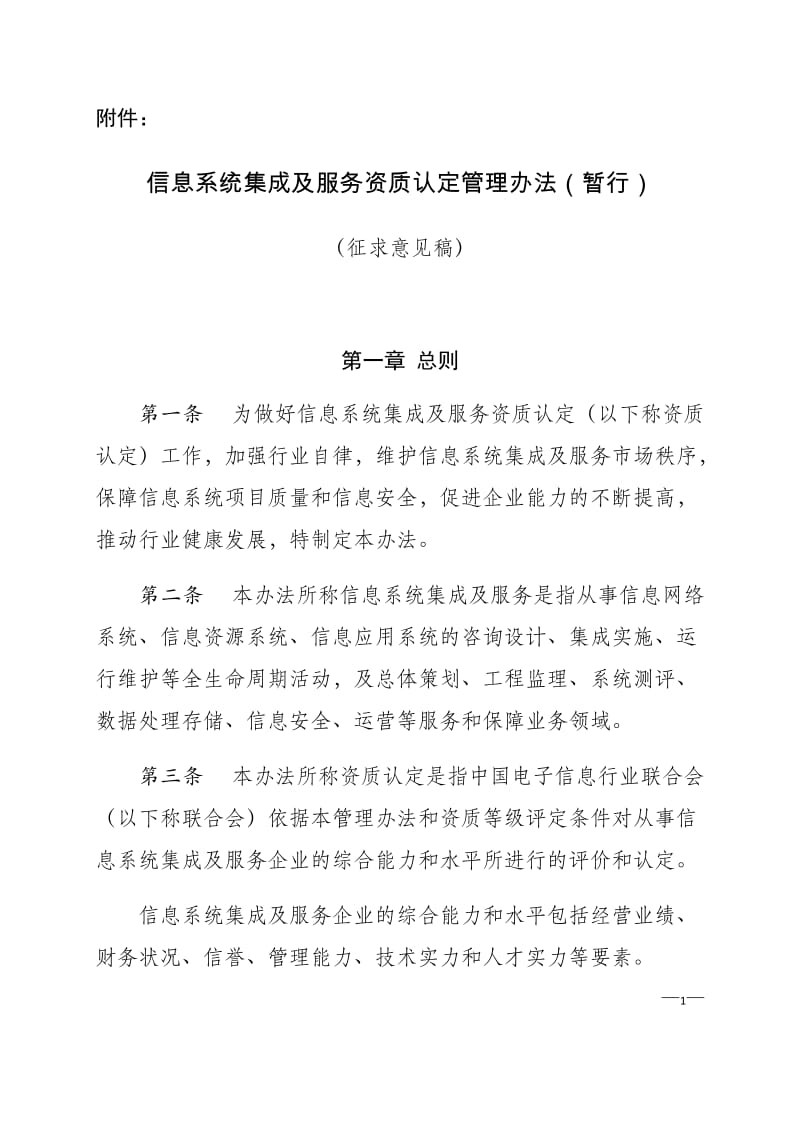
随着信息技术的快速发展,信息系统集成服务在各行各业的应用日益广泛。为了规范信息系统集成及服务市场,提高服务质量,保障信息安全,工业和信息化部于2015年发布了《信息系统集成及服务资质认定管理办法(暂行)》(以下简称《办法》)。本文将对《办法》进行详细解读,并探讨其实施要点,为相关企业提供参考。
一、《办法》出台背景
信息系统集成及服务是指从事计算机信息系统集成及服务的企业,根据用户需求,提供方案设计、设备选型、软件开发、系统集成、运行维护等服务的业务活动。我国信息系统集成服务业发展迅速,但市场秩序不规范、企业能力参差不齐等问题也逐渐显现。为加强行业管理,促进信息系统集成服务业健康有序发展,工业和信息化部制定了本《办法》。
二、资质认定管理概述
(一)资质分类与分级
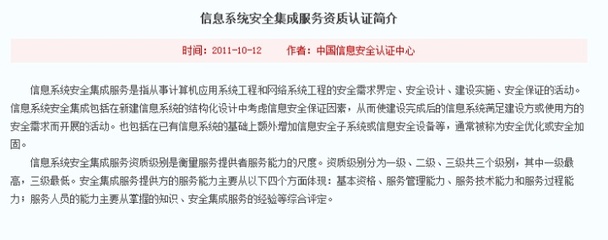
根据《办法》,信息系统集成及服务资质分为一、二、三、四级,其中一级为最高级别。资质等级根据企业的综合实力、业绩、人员素质、技术水平、管理水平等因素确定。不同等级资质对应不同的业务承揽范围。
(二)认定机构与职责
工业和信息化部负责全国信息系统集成及服务资质认定的监督管理,省级工业和信息化主管部门负责本行政区域内资质认定的监督管理。中国电子信息行业联合会(以下简称“中电联”)具体承担资质认定的评审工作。
(三)认定程序
资质认定程序包括:申请、受理、评审、公示、公告和发证。企业需按照要求提交申请材料,中电联组织专家进行评审,评审结果公示无异议后,由工业和信息化部公告并颁发资质证书。
三、资质认定条件
(一)基本条件
申请资质认定的企业应具备以下基本条件:
- 在中华人民共和国境内注册,具有独立法人资格;
- 从事信息系统集成及服务业务,具有固定的办公场所;
- 遵守国家法律法规,具有良好的商业信誉;
- 具备与申请资质等级相适应的技术、人员、资金和管理能力。
(二)各等级资质具体要求
以一级资质为例,企业需满足:近三年完成的信息系统集成项目总额不低于5亿元,其中软件费用占比不低于30%;企业注册资本不低于5000万元;从事信息系统集成及服务的技术人员不少于200人,其中中高级职称人员不少于60人等。具体条件可参照《办法》附件。
四、监督管理
(一)监督检查
工业和信息化部及省级主管部门对资质企业实施监督检查,包括定期检查和不定期抽查。监督检查内容包括企业是否持续符合资质条件、是否存在违法违规行为等。
(二)信用管理
《办法》强调建立信用管理体系,将企业的信用信息纳入全国信用信息共享平台,对失信企业实施联合惩戒。
(三)违规处理
对于弄虚作假、出租出借资质证书、超越资质等级承揽业务等违规行为,《办法》规定了警告、罚款、降低资质等级、吊销资质证书等处罚措施。
五、企业实施要点
(一)对标自评,规划资质路径
企业应仔细研究《办法》中的资质标准,对照自身条件进行自评,明确差距,制定资质获取或升级计划。
(二)完善内部管理体系
资质认定不仅看硬性指标,也关注企业的质量管理、项目管理、信息安全等体系。企业应建立健全相关制度,提升综合管理水平。
(三)注重业绩积累与人才培养
业绩和人才是资质认定的核心要素。企业应注重项目质量,积累优质案例;同时加强人才培养,优化人员结构。
(四)诚信经营,维护资质
取得资质后,企业应持续合规经营,按时参加监督检查,及时办理资质变更、延续等手续,维护好自身资质。
六、
《信息系统集成及服务资质认定管理办法(2015暂行)》的实施,对于规范信息系统集成服务市场、提升企业能力、保障工程质量具有重要意义。企业应认真学习和贯彻《办法》,以资质认定为契机,不断提升自身实力,为行业健康发展贡献力量。