随着信息化与工业化深度融合,信息系统集成服务已成为政务、金融、能源、交通等行业数字化建设的核心支撑。集成服务项目普遍具有技术栈复杂、多厂商协同、需求变更频繁、交付周期长等特点,服务质量参差不齐的问题长期存在。建立一套科学、可量化的服务能力评估体系,成为规范市场秩序、提升交付质量的迫切需求。CS(Communication & Information System)信息系统建设服务能力评估正是在这一背景下形成的能力评价框架,其中信息系统集成服务是评估覆盖的关键方向之一。本文围绕该方向,阐释其能力要求、评估重点与实施要点。
一、信息系统集成服务在CS评估中的定位
CS信息系统建设服务能力评估以服务提供方的综合能力为评价对象,覆盖咨询设计、集成实施、运行维护等多个服务方向。信息系统集成服务聚焦于异构系统互联互通、软硬件资源整合、多厂商产品适配与整体交付,其能力水平直接决定信息化项目的成败。在评估框架中,集成服务被拆解为多个能力域:需求理解与方案设计能力、项目组织与管理能力、技术整合与实施能力、质量与安全保障能力、服务持续改进能力等,形成从“事前规划”到“事中控制”再到“事后改进”的完整闭环。考核方式兼顾制度文件、过程记录与典型项目实证,以防止评价流于形式。
二、信息系统集成服务的关键能力要求
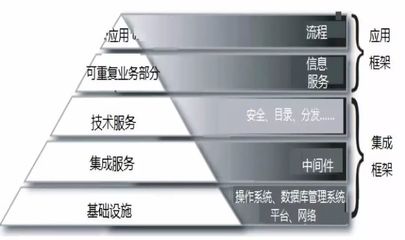
(一)需求理解与服务设计。集成服务的起点不是堆砌产品,而是准确识别业务目标、约束条件与系统边界。评估重点考察需求调研的完整性、系统架构设计的合理性(分层解耦、接口规范、可扩展性)、方案的可行性论证和风险识别是否充分。
(二)多厂商与异构系统协同。集成项目往往涉及网络、算力、存储、中间件、应用系统等多个厂商。评估关注接口标准的统一、兼容性测试的规划、厂商责任边界的明确划分以及冲突协调机制的有效性。
(三)工程化实施与技术整合。包括实施计划与资源编排、部署与配置管理的规范化、数据迁移与接口联调的方案与控制、环境管理与版本控制的水平。评估要求整合过程具备可追溯的技术文档与发布记录。
(四)质量与风险安全管控。集成服务的质量控制贯穿测试(单元/集成/验收)、缺陷管理、配置管理和变更管理等环节。安全方面涉及等级保护要求落实、数据安全与隐私保护、供应链安全与第三方组件风险管理。评估强调过程质量记录和安全措施的可验证性。
(五)项目管理与服务持续改进。包括进度、成本、人力资源与沟通管理, subcontractor管理,知识转移与培训,以及基于度量数据的持续改进机制(如缺陷趋势分析、项目复盘和流程优化)。
三、评估实施的关键路径与实证要点
(一)构建可落地的初评基线。服务提供方应先对照评估要求梳理自身集成服务流程、制度与技术文档,采用成熟度评分方法识别差距,避免凭主观印象自评。
(二)以典型项目为实证支撑。评估很大程度依赖项目实证。应选取覆盖不同复杂度、体现完整生命周期的集成项目,提供需求/方案/计划/测试报告/验收记录等证据链,核对制度执行的一致性。
(三)重视过程对比对结果的穿透核验。管理与保障能力的强弱,很大程度上取决于计划与落实是否一致、是否留下过程签批和记录。技术能力之外,文档管理、变更控制、重大问题上升机制更能反映项目管理的成熟度,也是评估核查的重点。同时需识别过度依赖个别项目人员的工作连续性风险,并对客户配合能力不足的先决条件风险保持合规应对。
(四)借评估反哺流程改进。以标准规范驱动项目管理持续改善,借助评估反馈建立问题分类和改进优先级;对普遍性薄弱点(如接口共专项评估、供应商验收共规适配等需求)形成整改闭环,不将评估简化为审核过关的技术事务。
四、
CS信息系统建设服务能力评估为提升品牌公信力奠定基础。准确严谨地认知包括信息化政策和工程目标。,依据标准要求构建政策所聚焦的真实能力和文档一致的道路完善的质量保证体现在服务的实力透明度。对提供商和 purchaser alike形成约束,能够最大化信息系统集成项目风险管理的挑战机会 ——最终向数字化转型提供制度确定性和强大的力量构建。