在数字化时代,信息系统的安全性已成为组织运营的基石。围绕信息系统的建设与保障,业界常提及“信息系统安全集成服务”“信息安全服务资质认证”以及“信息系统集成服务”等概念。准确理解它们的含义与关系,对于规划安全的信息化建设至关重要。
一、什么是信息系统集成服务?
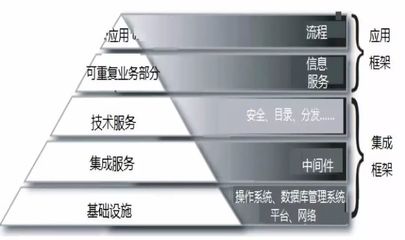
信息系统集成服务是指将计算机软件、硬件、网络通信、数据资源等各类信息技术组件,按照用户需求进行统筹规划、设计、开发、部署和调试,最终形成一个完整、可靠、高效且可扩展的信息系统的过程。它强调“整合”——把原本分散的软硬件产品、网络设备、应用系统等有机融合,实现信息共享和业务协同。典型的集成服务包括:网络系统集成、主机系统集成、应用系统集成、数据集成等。信息系统集成服务关注的是系统整体的功能性、性能与可用性,是信息化建设的基础性工作。
二、什么是信息系统安全集成服务?
信息系统安全集成服务是信息系统集成服务在安全维度上的延伸与深化。它是指在信息系统集成过程中,同步规划、设计并实施安全防护措施,将安全策略、安全技术和安全管理融入系统的各个层面(物理层、网络层、主机层、应用层、数据层),使系统在建成后具备所需的安全保护能力。
具体而言,信息系统安全集成服务包括:安全需求分析、安全方案设计、安全产品选型与部署(如防火墙、入侵检测、身份认证、加密设备等)、安全策略配置、安全功能测试与验证等。其目标是确保系统在实现业务功能的满足保密性、完整性、可用性等安全要求,并符合国家相关标准与法规。与单纯叠加安全产品不同,安全集成强调安全与系统建设的同步规划、深度融合,避免“事后补救”带来的高风险与高成本。
三、什么是信息安全服务资质认证?
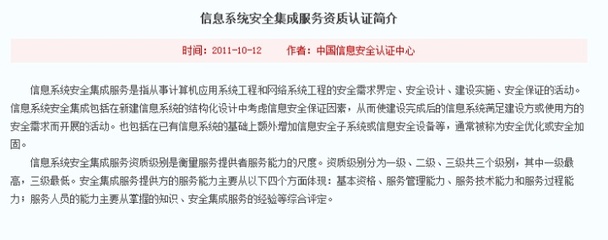
信息安全服务资质认证是指由具备资质的第三方认证机构,依据国家或行业标准,对提供信息安全服务的组织在技术能力、管理水平、人员素质、服务过程等方面进行综合评价,确认其具备提供特定类别信息安全服务能力的合格评定活动。
在我国,常见的信息安全服务资质认证包括中国信息安全测评中心(CNITSEC)等机构开展的信息安全服务资质认证,以及公安部等级保护测评机构推荐等。认证通常按服务类别划分,如安全集成、安全运维、风险评估、应急处理、软件安全开发等,并设置不同等级(如一级、二级、三级)。获得认证意味着该组织在相应服务领域的综合能力达到标准要求,有助于提升客户信任、规范服务过程、降低服务风险。认证往往对组织的注册资本、人员资格、项目经验、质量管理体系等提出明确要求。
四、三者的关系与实践意义
信息系统集成服务是基础,解决系统“建起来、连得通、用得好”的问题;信息系统安全集成服务是在集成过程中系统性地植入安全能力,解决“建得安全、用得放心”的问题;信息安全服务资质认证则是对从事安全集成(及运维、评估等)服务的组织能力的外部认可。
对于建设单位而言,选择具备信息安全服务资质(尤其是安全集成类)的服务商实施系统集成,能够有效降低安全风险,保障系统全生命周期的安全性。对于服务商而言,取得相应资质认证不仅是实力的体现,也是参与行业项目投标、赢得客户信赖的重要条件。因此,在规划信息系统建设时,应将安全集成理念贯穿始终,并优先选择具有相应信息安全服务资质认证的集成服务提供者,共同构建安全、可靠、合规的信息系统。