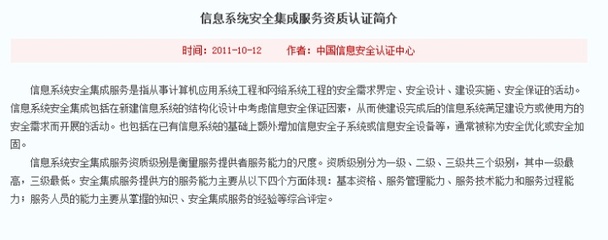
在数字化转型的浪潮中,信息系统集成服务扮演着至关重要的角色。作为连接硬件、软件、网络与业务应用的桥梁,系统集成商不仅需要实现各组件的高效协同,更要将信息安全理念深度融入服务的每一个环节。健新科技作为专业的信息系统集成服务提供商,在系统集成项目中构建了全方位、多层次的信息安全保障体系,确保客户信息系统在高效运行的具备坚实的防御能力。
一、系统集成服务中的信息安全挑战
信息系统集成项目通常涉及异构环境、多厂商设备、复杂网络架构以及关键业务数据。在此过程中,信息安全面临以下核心挑战:
- 集成边界模糊:不同系统间的接口与数据交换增加了攻击面,若缺乏统一的安全策略,容易形成防护短板。
- 供应链风险:硬件设备、软件组件及第三方服务的引入,可能携带未修补的漏洞或恶意代码。
- 数据流动失控:集成后的系统数据跨部门、跨系统流动,传统边界防护难以覆盖所有路径。
- 合规性要求:等保2.0、数据安全法等法规对集成项目的安全设计、实施与运维提出明确要求。
二、健新科技的信息安全集成方案
针对上述挑战,健新科技将信息安全服务贯穿于系统集成项目的规划、设计、实施与运维全生命周期,采用“同步规划、同步建设、同步运行”的原则,构建主动防御体系。
1. 安全架构设计阶段
在集成方案设计初期,健新科技的安全团队即介入开展安全需求分析和风险评估。结合业务特性,明确安全等级保护要求,设计分区分域、纵深防御的安全架构。例如,在政务云集成项目中,按照等保三级标准规划安全通信网络、安全区域边界、安全计算环境和安全管理中心,确保集成方案满足合规基线。
2. 安全产品集成与联动
健新科技在系统集成中不仅部署防火墙、入侵检测、防病毒、身份认证等基础安全产品,更注重安全组件的协同联动。通过安全信息和事件管理平台,将分散的安全设备日志进行关联分析,实现威胁的快速发现与响应。利用软件定义边界技术,为集成环境中的远程访问和跨域数据交换提供细粒度访问控制。
3. 数据安全与隐私保护
在数据集成层面,健新科技采用数据分类分级、加密传输、脱敏存储等措施,保障数据在采集、传输、存储、使用和销毁全流程的安全。对于跨系统数据交换场景,部署数据防泄漏系统,监控并阻断敏感数据违规外发。在涉及个人信息处理的集成项目中,严格遵循最小必要原则,落实隐私影响评估。
4. 供应链安全管控
健新科技建立供应商安全准入机制,对集成的软硬件产品进行安全检测与漏洞扫描,确保来源可信、配置安全。在项目交付前,开展安全验收测试,包括渗透测试、配置核查和代码审计(若涉及定制开发),从源头降低供应链风险。
5. 安全运维与持续监测
系统集成交付后,健新科技提供持续的安全运维服务。通过安全运营中心为客户提供7×24小时威胁监测、漏洞管理、应急响应等服务,定期开展安全演练和风险评估,确保集成系统的安全状态持续可控。协助客户建立安全管理策略和操作规程,提升整体安全运营能力。
三、实践价值与展望
健新科技将信息安全服务深度融入系统集成过程,为客户带来以下价值:
- 合规达标:满足等保2.0、行业监管及数据安全法规要求,降低合规风险。
- 风险可控:通过全生命周期的安全管控,减少集成过程中引入的安全漏洞和配置缺陷。
- 业务连续:构建弹性安全架构,提升系统抗攻击能力和故障恢复能力,保障关键业务稳定运行。
- 成本优化:安全与集成同步实施,避免事后修补带来的额外成本和业务中断风险。
随着云计算、物联网和人工智能技术的广泛应用,信息系统集成将面临更加复杂的安全环境。健新科技将持续深化安全技术与集成服务的融合,探索零信任架构、安全编排自动化响应等新技术在集成项目中的应用,为客户构建更加智能、自适应的一体化安全防护体系,护航数字化转型行稳致远。